Aller au contenu
Lyron NatafAvocat

Actualités

Mes publications LinkedIn, reprises ici : dossiers en cours, décisions commentées et interventions.

Portrait de Lyron Nataf, avocat

Lyron Nataf

Avocat associé — SELARL NATAF & TAÏEB

Publié sur LinkedIn

« Allo Maître, on m’a volé ma société. »

C’est ainsi qu’une dirigeante m’a appelé il y a quelques mois, quelques heures après avoir découvert qu’elle n’était plus, sur le papier, la présidente de l’entreprise qu’elle avait créée.

Le procédé est d’une simplicité terrifiante. Un tiers adresse au greffe un faux procès-verbal d’assemblée générale et une fausse lettre de démission du dirigeant en place. La modification est enregistrée et un nouveau Kbis est délivré au nom de l’usurpateur. Ce document est parfaitement authentique, il porte le bon numéro d’identification et il correspond à une société bien réelle, avec ses comptes, ses contrats et ses salariés.

Personne n’a appelé la dirigeante véritable pour lui demander si elle avait réellement démissionné. À partir de là, celui qui détient ce Kbis peut se présenter partout comme le représentant légal de l’entreprise, à commencer par la banque.

Dans ce dossier, c’est précisément la banque qui a évité le pire. Ses équipes ont relevé l’anomalie, ont prévenu ma cliente, et le compte a été gelé le temps de la procédure.

Le préjudice reste considérable. Pendant toute la durée de la procédure, l’entreprise est à l’arrêt, puisqu’elle ne peut ni encaisser, ni payer ses fournisseurs, ni honorer ses commandes. Même en référé, c’est-à-dire dans l’urgence, plusieurs mois s’écoulent avant que le juge ne statue.

Nous avons déposé plainte, écrit à la banque pour lui demander de n’exécuter aucune instruction émanant du faux dirigeant, puis prévenu les fournisseurs et les clients, qui risquaient de traiter de bonne foi avec un imposteur. Nous avons ensuite saisi le juge des référés, qui a ordonné la suspension des effets des actes frauduleux. Reste la procédure au fond, seule à même de faire annuler définitivement ces actes et de rétablir durablement la situation.
Portrait de Lyron Nataf, avocat

Lyron Nataf

Avocat associé — SELARL NATAF & TAÏEB

Publié sur LinkedIn

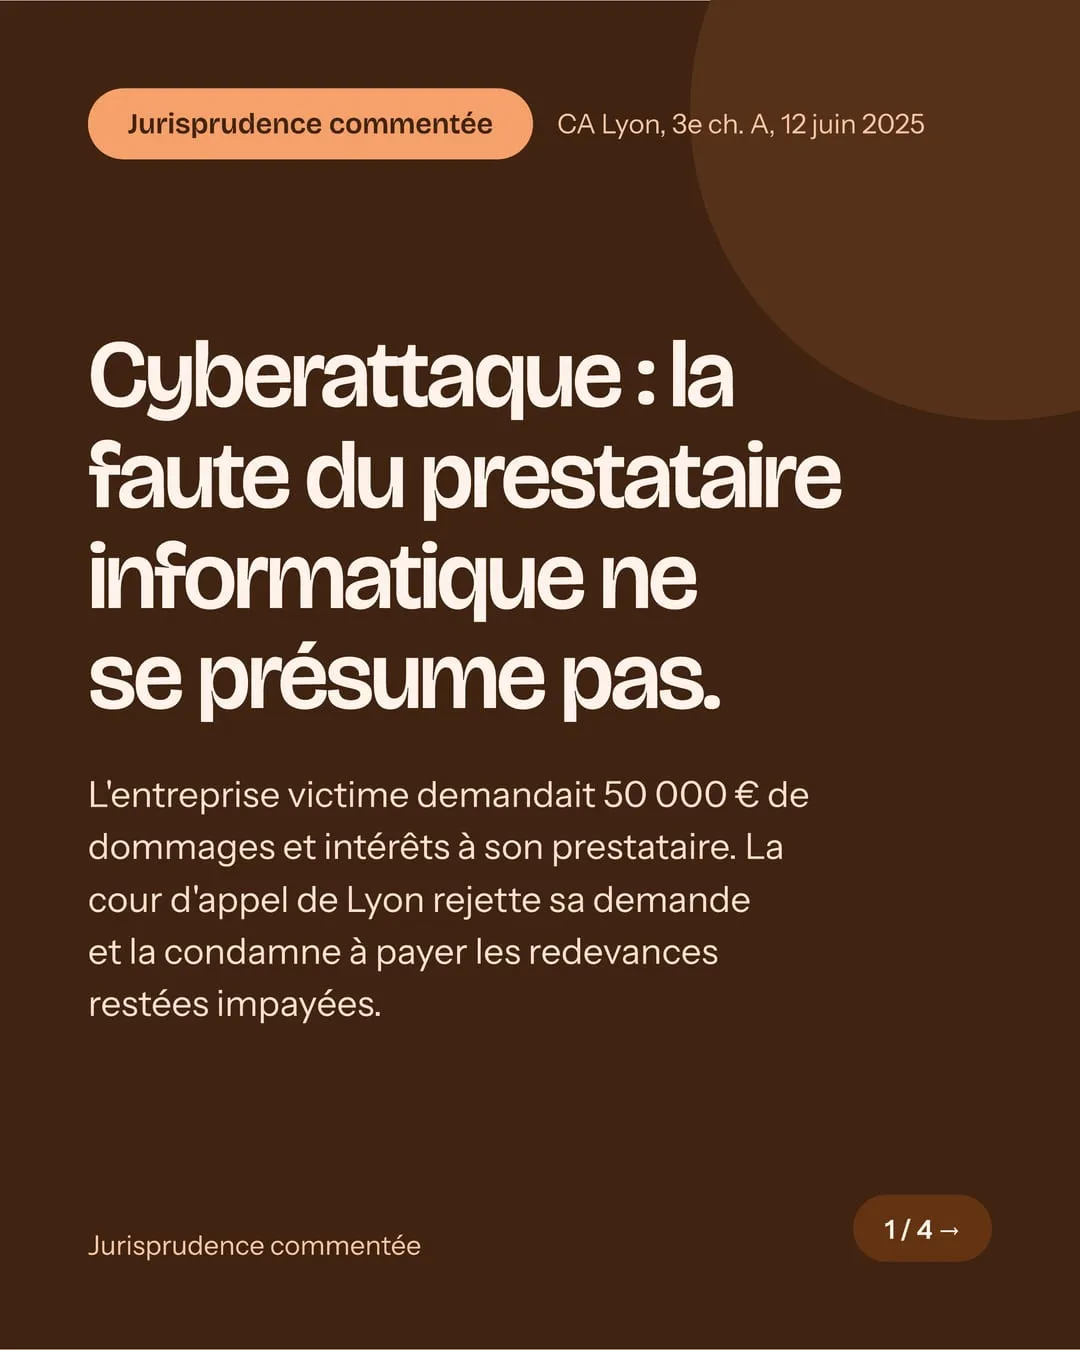
Votre entreprise subira une cyberattaque. La vraie question est de savoir ce que vous pourrez reprocher à votre prestataire informatique ce jour-là.

Une entreprise victime réclamait 50 000 € à son prestataire de maintenance. La cour d’appel de Lyon (3e ch. A, 12 juin 2025, RG n° 22/00548) rejette sa demande.

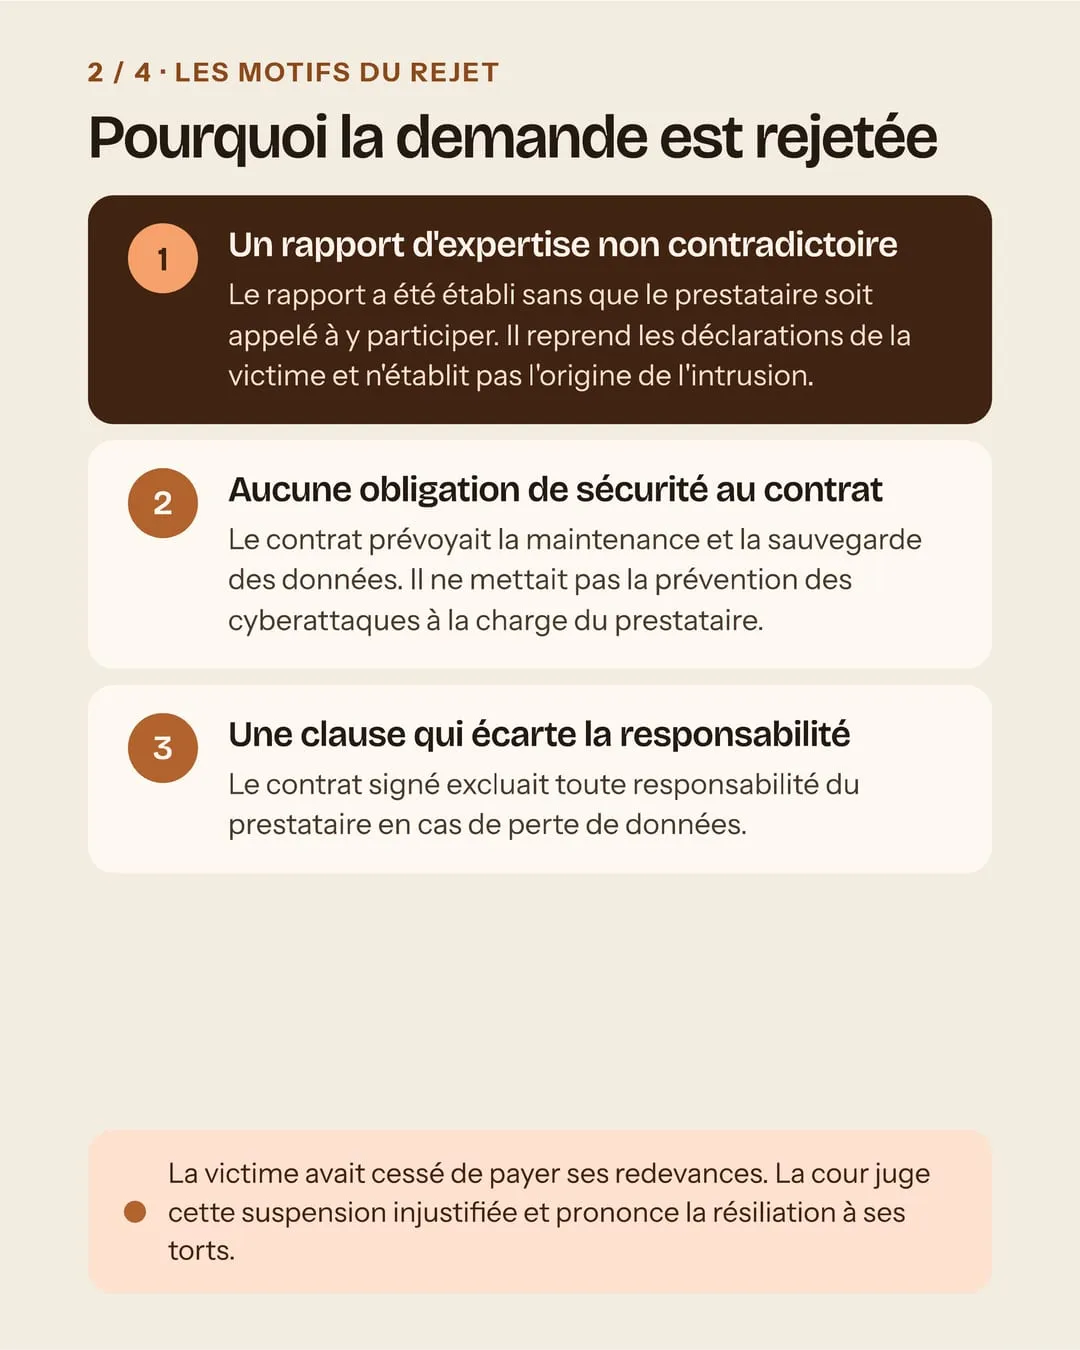
Non pas parce que le prestataire n’avait rien à se reprocher, mais parce que rien ne permettait de l’établir : un contrat qui ne mettait aucune obligation de sécurité à sa charge, une clause excluant sa responsabilité en cas de perte de données, et une expertise réalisée sans lui, qui n’établissait pas l’origine de l’intrusion.

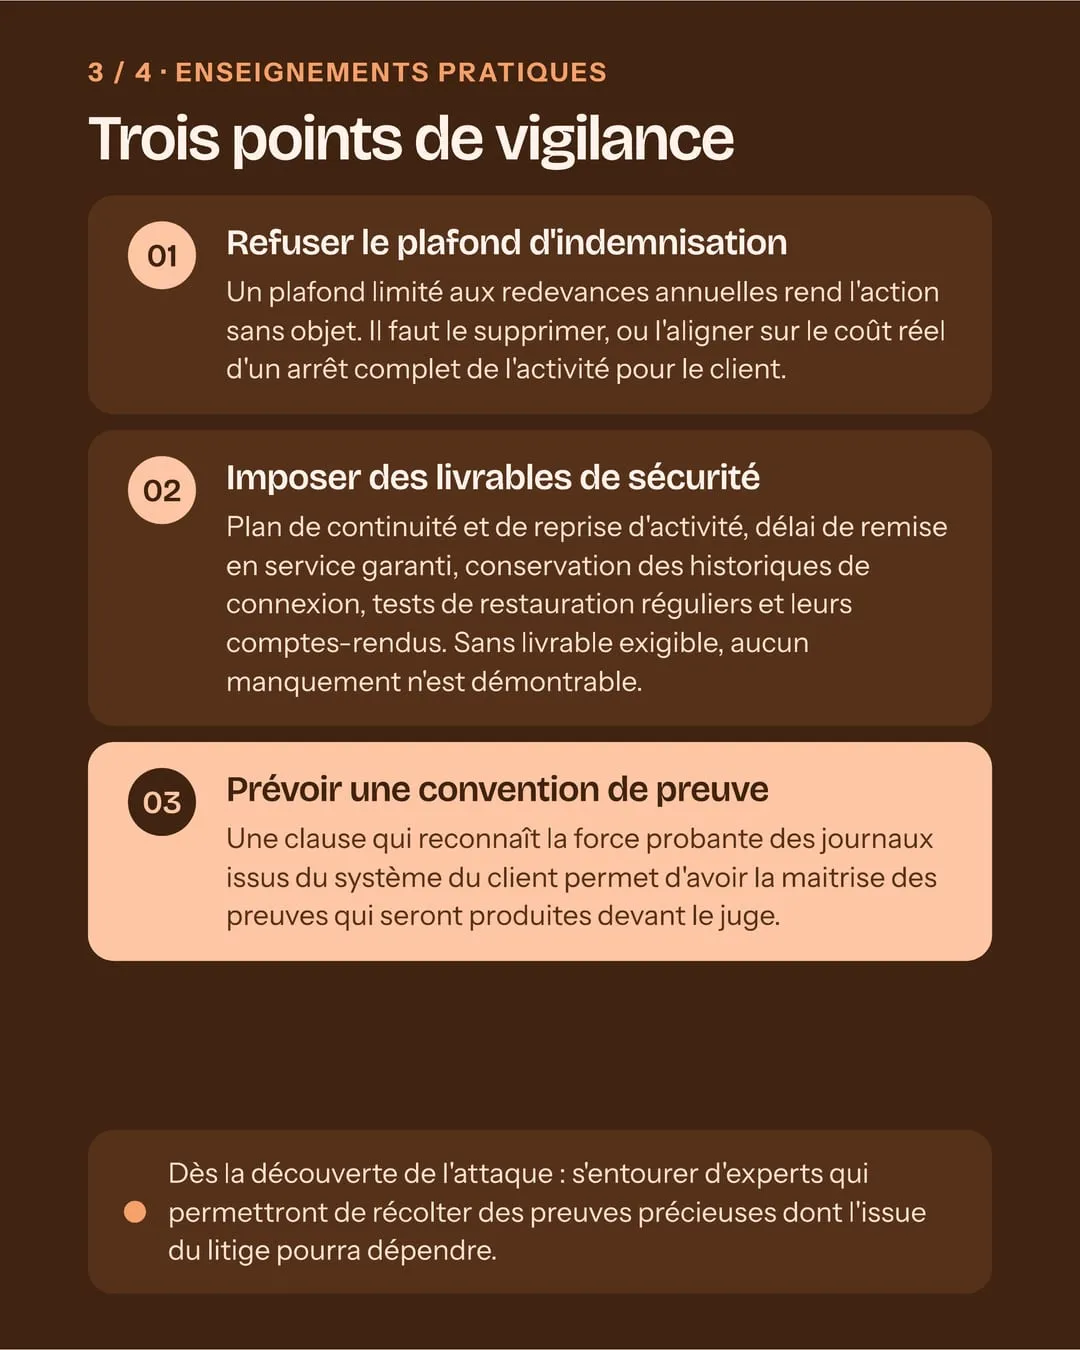
Un contrat mal négocié et des preuves mal constituées suffisent à priver une victime de toute indemnisation.

Les motifs du rejet et trois points de vigilance dans le carrousel.

  • Visuel 1 sur 4 de la publication
  • Visuel 2 sur 4 de la publication
  • Visuel 3 sur 4 de la publication
  • Visuel 4 sur 4 de la publication

4 visuels — faites défiler horizontalement.

Portrait de Lyron Nataf, avocat

Lyron Nataf

Avocat associé — SELARL NATAF & TAÏEB

Publié sur LinkedIn

Le 5 août, une cyberattaque contre le Stade Français a été revendiquée. Ses auteurs affirment détenir des copies de documents d’identité de certains joueurs.

L’affaire soulève une question que peu d’employeurs ont l’occasion de se poser : la notoriété d’un salarié modifie-t-elle les obligations de sécurité des données qui pèsent sur son employeur ?

Le RGPD n’attache en principe aucun régime particulier à la notoriété. Celle-ci n’ouvre au salarié connu du public aucun droit dont ne disposerait pas le kiné du club, et n’impose à l’employeur aucune obligation supplémentaire à son égard.

Il en va différemment de la sécurité. L’article 32 du RGPD n’impose pas des mesures maximales mais des mesures appropriées au risque, lequel s’apprécie au regard de l’impact de la divulgation sur la personne concernée. Or, s’agissant d’un joueur dont l’identité est déjà publique, la divulgation n’apporte ni le nom, ni la date de naissance, ni le visage, mais le document qui permet de les justifier.

La différence tient à ce qu’un tiers peut faire du document. Les pièces d’identité d’un salarié anonyme se négocient par lots, sans destination arrêtée, et demeurent le plus souvent inexploitées. Celles d’un joueur connu permettent des opérations ciblées, parce que la solvabilité, l’entourage professionnel et les engagements de l’intéressé sont eux-mêmes accessibles. La même pièce, conservée dans le même fichier et protégée par les mêmes mesures, n’expose donc pas au même préjudice selon le salarié qu’elle concerne.

La plupart des entreprises présentent souvent à cet égard un même paradoxe : les droits à l’image y font l’objet de contrats négociés avec soin, quand les pièces d’identité collectées pour une simple formalité administrative ne font l’objet d’aucune attention particulière.

Le caractère approprié d’une mesure de sécurité ne se mesure donc ni à la taille de l’entreprise, ni aux moyens de sa direction informatique, mais à ce que la divulgation ferait subir à ceux dont les données sont divulguées. Or la plupart des dispositifs de sécurité sont calibrés sur les contraintes de celui qui les met en place, bien plus que sur l’exposition de ceux qu’ils sont censés protéger.

Dans votre entreprise, l’analyse de risque part-elle du système d’information ou des personnes qui y figurent ?

Portrait de Lyron Nataf, avocat

Lyron Nataf

Avocat associé — SELARL NATAF & TAÏEB

Publié sur LinkedIn

Celui qui paie mal paie deux fois nous dit l’adage. Pour autant, il n’est pas condamné à supporter seul le coût de ce mauvais paiement.

La Cour de cassation a rappelé, dans un arrêt du 17 juin 2026, largement commenté, que l’entreprise qui règle une facture sur un faux RIB doit payer son fournisseur une seconde fois.

Dans cette affaire, une société avait versé près de 100 000 € à ce qu’elle croyait être le compte de son fournisseur. Un escroc s’était introduit dans les échanges en utilisant une adresse électronique quasiment identique à celle du véritable créancier, à une lettre près. Pour la Cour, ce paiement n’a pas éteint la dette : l’auteur de l’usurpation ne pouvait être regardé comme un créancier apparent.

Cet arrêt laisse croire que la victime ne peut s’en vouloir qu’à elle-même d’avoir été flouée.

Or, dans la plupart des escroqueries au faux RIB, la fraude trouve son origine dans la compromission de la messagerie d’un professionnel. En tant que responsable de traitement, ce professionnel doit être en mesure de démontrer qu’il avait mis en œuvre, au titre du RGPD, des mesures techniques et organisationnelles appropriées pour protéger les données personnelles qu’il traite.

C’est précisément ce qu’illustre un jugement du tribunal judiciaire de Nice du 18 novembre 2025.

Après le piratage de la messagerie d’un gestionnaire d’agence immobilière, un faux RIB avait été adressé à un locataire, qui avait versé ses loyers pendant plusieurs mois sur le compte d’un escroc.

L’agence n’a produit aucun élément permettant d’établir les mesures de sécurité qu’elle avait mises en place. Elle a donc été condamnée à indemniser intégralement le préjudice subi par le locataire, à hauteur de 9 000 €.

L’adage qui paie mal paie deux fois rappelle que la fraude n’éteint pas la dette. Le contentieux cyber désigne celui qui en supportera finalement le coût.

L'ensemble de mes publications est consultable surmon profil LinkedIn.